
Requisitos de seguridad de datos para el alumbrado público conectado de ciudades inteligentes
A medida que las redes de alumbrado público para ciudades inteligentes están más conectadas, la seguridad de los datos ya no es una característica opcional: es un requisito fundamental del proyecto. Para los responsables de control de calidad y seguridad, proteger los controladores de iluminación, las pasarelas de comunicación y los datos operativos ayuda a reducir los riesgos cibernéticos, prevenir el acceso no autorizado y mantener una iluminación fiable de los espacios públicos. Comprender los requisitos de seguridad adecuados favorece una integración de sistemas más segura, un rendimiento a largo plazo y la entrega confiada de proyectos de iluminación exterior a gran escala.
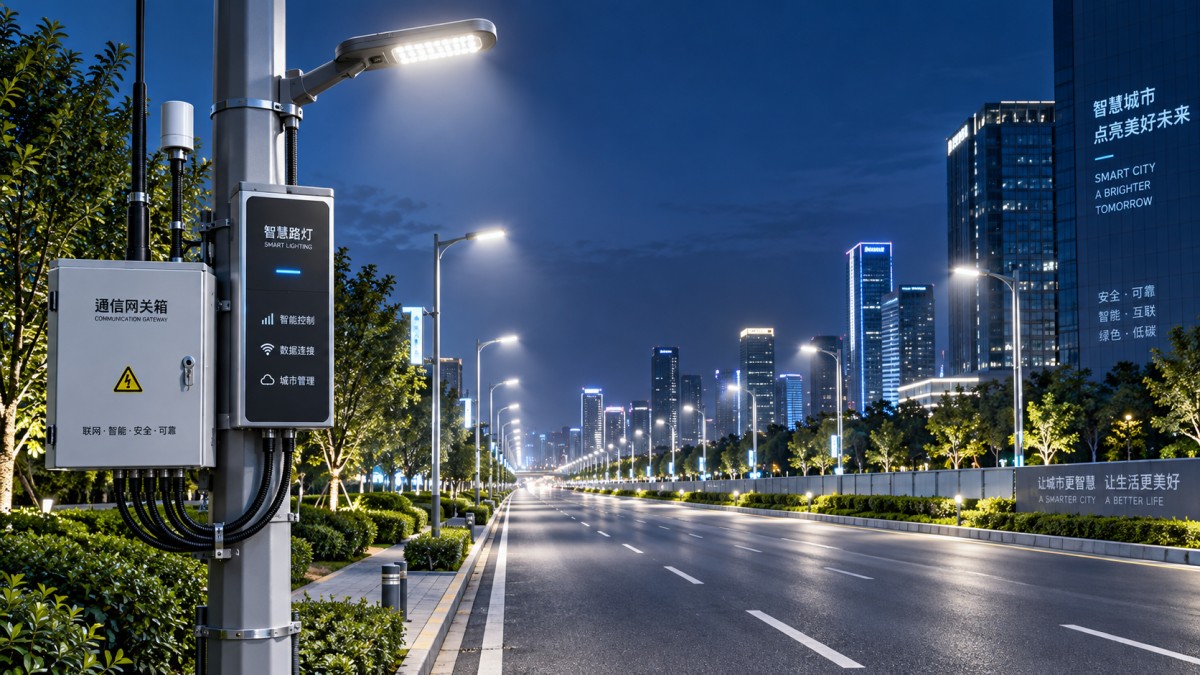
Una farola puede parecer un simple dispositivo de campo, pero un punto de iluminación conectado puede incluir un controlador LED, un controlador, entradas de sensores, comunicaciones inalámbricas o cableadas, una pasarela y una plataforma de gestión basada en la nube. Si una capa está mal protegida, el impacto puede ir más allá de los informes de consumo energético. La conmutación no autorizada, las falsas alertas de fallo, la exposición de datos de ubicación o la pérdida del control remoto pueden afectar la seguridad pública, la eficiencia del mantenimiento y la confianza del público.
Comience por el riesgo real: la iluminación forma parte de la infraestructura urbana
La planificación de la seguridad debe comenzar antes de seleccionar los equipos. La pregunta clave no es simplemente: «¿Este sistema utiliza cifrado?». Es: «¿Qué sucede si un dispositivo, una credencial, una conexión de red o una cuenta de gestión se ve comprometida?».
Para una vía municipal, un parque industrial, una carretera de acceso a un aeropuerto o un gran espacio público, las consecuencias son diferentes. Una breve interrupción de las comunicaciones puede ser tolerable en una zona, mientras que la pérdida del control de la iluminación cerca de pasos peatonales, rutas de emergencia o centros de transporte puede requerir una respuesta inmediata. Por tanto, los equipos de calidad y seguridad deben clasificar los activos según su criticidad operativa y establecer tiempos de recuperación aceptables para cada zona.
Este enfoque basado en riesgos evita un error común: aplicar la misma configuración de seguridad a todos los proyectos, independientemente de la exposición de la red del sitio, el modelo de propiedad, el esquema de mantenimiento o la importancia para la seguridad.
Requisitos de seguridad que deben incluirse en la especificación del proyecto
Los requisitos claros son más fáciles de inspeccionar, probar y aplicar que afirmaciones generales como «el sistema debe ser seguro». Los siguientes controles deben definirse en las especificaciones técnicas, los procedimientos de aceptación en fábrica y la documentación de entrega.
1. Identidad sólida para dispositivos y usuarios
Cada controlador, pasarela y usuario de gestión debe tener una identidad única. Las contraseñas predeterminadas compartidas son inaceptables en una implementación de alumbrado público para ciudades inteligentes a gran escala, porque una credencial filtrada puede exponer cientos o miles de dispositivos.
- Exija credenciales o certificados únicos para cada dispositivo siempre que la arquitectura lo permita.
- Cambie o desactive las cuentas predeterminadas de fábrica antes de la puesta en servicio.
- Utilice control de acceso basado en roles: los operadores, contratistas de mantenimiento, administradores del proyecto y auditores no deben tener permisos idénticos.
- Habilite la autenticación multifactor para las cuentas de plataforma que puedan modificar horarios, firmware, grupos o permisos de usuario.
- Elimine el acceso de inmediato cuando cambien los contratistas, se cierren los proyectos o se reasignen las funciones del personal.
Desde una perspectiva de calidad, la titularidad de las credenciales también debe documentarse. Un sistema que funciona durante la puesta en servicio pero no tiene un administrador responsable tras la entrega no es seguro en términos prácticos.
2. Comunicaciones protegidas desde el poste hasta la plataforma
Los datos de iluminación pueden viajar mediante redes celulares, malla RF, PLC, Ethernet, fibra o una combinación de estos métodos. El método de transporte cambia, pero el principio sigue siendo el mismo: los comandos y los datos deben protegerse contra la interceptación y la alteración.
Especifique cifrado para los datos en tránsito, protocolos seguros para las comunicaciones de dispositivo a pasarela y de pasarela a plataforma, y validación de certificados cuando corresponda. Evite las interfaces de gestión heredadas o sin cifrar, especialmente en las pasarelas que conectan dispositivos de campo con redes empresariales o públicas.
La segmentación de red es igualmente importante. Los controles del alumbrado público no deben estar abiertamente en el mismo segmento de red que los sistemas de oficina, el Wi-Fi público, los sistemas de pago u otros servicios municipales no relacionados. Separar la tecnología operativa del tráfico general de TI limita el movimiento lateral si otro sistema sufre una vulneración.
3. Firmware seguro y actualizaciones remotas controladas
Las actualizaciones de firmware son necesarias durante la vida operativa de un sistema de iluminación, especialmente cuando se descubren vulnerabilidades. Sin embargo, las actualizaciones remotas pueden convertirse en una debilidad grave cuando faltan controles de autenticidad y reversión.
Un requisito adecuado es que los controladores y las pasarelas acepten únicamente firmware firmado y verificado procedente de una fuente autorizada. El sistema debe registrar la versión instalada, la hora de actualización, la cuenta responsable y el resultado de la actualización. Antes de una implementación a gran escala, las actualizaciones deben probarse en un grupo piloto controlado en lugar de enviarse a todas las farolas a la vez.
Los responsables de seguridad deben plantear una pregunta adicional: si una actualización falla, ¿cuál es el comportamiento de respaldo? Los dispositivos deben mantener una operación de iluminación segura o un horario local definido, en lugar de quedar inaccesibles o permanecer apagados de forma permanente. Esto es especialmente relevante para carreteras y zonas públicas donde la continuidad de la iluminación es importante.
4. Configuración segura y acceso local para mantenimiento
El mantenimiento de campo suele pasarse por alto en los debates sobre ciberseguridad. Un técnico puede necesitar acceder a un armario, una pasarela o un controlador montado en poste mediante un portátil, una herramienta portátil, una conexión Bluetooth, un puerto USB o una aplicación de servicio. Cada vía de acceso necesita control.
Desactive los puertos y servicios no utilizados. Proteja las interfaces de mantenimiento con acceso autenticado, permisos limitados en el tiempo cuando sea posible y un registro de auditoría. Las cerraduras físicas en armarios y compartimentos de base siguen siendo relevantes; el acceso físico puede eludir controles de red que, de otro modo, estarían bien diseñados.
Para los equipos exteriores, la seguridad y la durabilidad deben funcionar conjuntamente. El conjunto de iluminación debe resistir la exposición a la intemperie sin imposibilitar la inspección. Por ejemplo, una configuración robusta de poste y luminaria comoIluminación pública moderna|MSL-GY puede configurarse para aplicaciones viales con protección IP67, mientras que el diseño de control inteligente debe seguir proporcionando una vía documentada y controlada para el mantenimiento autorizado.
Gobernanza de datos: recopile solo lo que el proyecto necesita
Las plataformas de iluminación conectada pueden almacenar consumo energético, historial de conmutación, registros de fallos, ubicaciones de activos, notas de mantenimiento, actividad de usuarios y datos de sensores. Algunos proyectos también integran sistemas relacionados con el tráfico, el medio ambiente, el estacionamiento o el vídeo. Cuantos más datos recopile una plataforma, con mayor cuidado deberá gobernarse.
Defina qué datos se recopilan, por qué se necesitan, quién puede verlos, dónde se almacenan y durante cuánto tiempo se conservan. La ubicación y los patrones operativos pueden parecer inofensivos de forma aislada, pero los datos agregados pueden revelar rutinas de mantenimiento, rutas críticas o patrones de uso de la infraestructura.
Los contratos deben abordar la propiedad de los datos y los derechos de exportación. Los propietarios del proyecto necesitan una forma clara de recuperar los registros operativos si cambia el proveedor de servicios, el operador de red o el contratista de mantenimiento. Las copias de seguridad deben estar cifradas, probarse para su restauración y protegerse con las mismas reglas de acceso que la plataforma activa.
Las normas proporcionan un marco, pero las pruebas de aceptación demuestran el resultado
No existe una única lista de verificación adecuada para cada ciudad y cada arquitectura de comunicación. Sin embargo, los programas de seguridad pueden extraer una estructura útil de marcos reconocidos como ISO/IEC 27001 para la gestión de la seguridad de la información, los principios IEC 62443 para entornos de tecnología industrial y operativa, y las normativas locales aplicables de ciberseguridad, privacidad e infraestructura crítica.
Para los equipos de compras e inspección, el valor de estos marcos reside en convertir la seguridad en evidencia verificable. Durante las pruebas de aceptación en fábrica y las pruebas de aceptación en sitio, solicite registros que demuestren:
- inventario de dispositivos, números de serie, firmware instalado y estado de las comunicaciones;
- eliminación satisfactoria de cuentas y contraseñas predeterminadas;
- comunicaciones cifradas de la plataforma y las pasarelas;
- pruebas de roles de usuario, incluida la confirmación de que los usuarios restringidos no pueden modificar configuraciones críticas;
- registros de eventos de intentos de inicio de sesión, cambios de horarios, alarmas y actualizaciones de firmware;
- pruebas de copia de seguridad y recuperación de la plataforma de gestión;
- procedimientos documentados de notificación de vulnerabilidades y gestión de parches.
Conviene probar escenarios de fallo, no solo el funcionamiento normal. ¿Puede el sistema mantener un horario local de iluminación seguro si se pierde la conectividad con la nube? ¿Se recupera correctamente una pasarela tras una interrupción de energía? ¿Se genera una alarma cuando se producen repetidos intentos de inicio de sesión no autorizados? Estas son las verificaciones que revelan si la seguridad respalda la resiliencia, en lugar de simplemente añadir otra función de software.
La evaluación de proveedores debe mirar más allá de la luminaria
Los proyectos de iluminación exterior suelen evaluarse en función del rendimiento fotométrico, la resistencia del poste, la protección contra ingreso, la resistencia al viento y la vida útil del producto. Estos factores siguen siendo esenciales. Un sistema diseñado para años de exposición junto a la carretera debe seguir cumpliendo las exigencias físicas del sitio, desde la protección contra la corrosión hasta el funcionamiento fiable de los LED.
Pero los proyectos conectados requieren una revisión adicional del proveedor: quién diseña el controlador, quién opera la plataforma, quién emite las actualizaciones de seguridad y quién respalda la integración con la red del propietario. Solicite diagramas de arquitectura, documentación de interfaces, políticas de actualización, procedimientos de control de acceso y una vía de escalamiento designada para incidentes de seguridad.
Lishida Smart Lighting respalda la ejecución de proyectos de iluminación exterior a gran escala con productos de iluminación, sistemas de control inteligente y soporte de integración basado en proyectos. Para los contratistas y propietarios, el objetivo práctico no es añadir complejidad. Es alinear el poste, la luminaria, el controlador, la pasarela, la red de comunicaciones y la plataforma de gestión en un sistema mantenible con responsabilidades definidas.
Un requisito de seguridad solo está completo cuando puede mantenerse
La ciberseguridad no termina cuando se pone en servicio la iluminación. Las contraseñas caducan, el personal cambia, surgen vulnerabilidades, los certificados deben renovarse y las configuraciones de red evolucionan. Incluya revisiones periódicas de acceso, ciclos de revisión de firmware, supervisión de registros, contactos de respuesta ante incidentes y pruebas anuales de recuperación en el plan operativo.
Para los responsables de calidad y seguridad, esta disciplina continua protege más que los datos. Protege la continuidad de la iluminación, las decisiones de mantenimiento fiables y la confianza de que la iluminación de los espacios públicos seguirá disponible cuando las personas la necesiten. En una ciudad conectada, la iluminación segura no está separada de la iluminación fiable: forma parte de la misma responsabilidad.
◉ MENSAJE

Blog
- Cómo evitar la dependencia de un proveedor en un proyecto gubernamental de alumbrado inteligente
- Dimensionamiento del presupuesto de energía de comunicaciones para farolas solares de ciudades inteligentes
- Cómo afecta el modo de ahorro de energía al tiempo de funcionamiento de una baliza solar
- Comparación de los plazos de entrega de los proveedores de luminarias LED para alumbrado público en Europa
- ¿Qué soporte para repuestos debe ofrecer un exportador de farolas inteligentes?
- Dónde colocar una lámpara solar de jardín en un jardín parcialmente sombreado
- ¿Qué alertas de batería son importantes en el alumbrado público solar supervisado a distancia?
Mensaje